A demonstração vai bem até a terceira reunião, quando alguém chama o encarregado de dados. Ele escuta cinco minutos e faz a pergunta que trava o projeto: “Esses tickets vão para uma IA com o CPF do cliente dentro?”. Ninguém na sala sabe responder com certeza, e a análise do atendimento volta para a planilha de amostra que o supervisor monta à mão.
A pergunta é justa. A LGPD no atendimento ao cliente costuma ser tratada no cadastro, no formulário e na base de marketing, enquanto o lugar com mais dado pessoal solto da empresa fica de fora da conversa: o texto livre dos tickets. Este post é para o gestor de CX que precisa levar essa análise adiante sem virar o problema do DPO.
Um aviso antes: isto não é parecer jurídico. A decisão sobre base legal, contrato e relatório de impacto é do seu encarregado e do jurídico. O que dá para fazer aqui é chegar nessa conversa sabendo o que perguntar.
Por que a LGPD no atendimento é um problema de texto livre #
A Lei 13.709/2018 chama de dado pessoal qualquer informação relacionada a pessoa natural identificada ou identificável. Num formulário, isso é fácil de controlar: o campo CPF está ali, alguém decide quem vê e por quanto tempo fica guardado.
No ticket, ninguém decide nada. O cliente digita o que acha que vai ajudar a resolver mais rápido, e o agente pede o que o procedimento manda pedir. Uma conversa comum de cobrança junta, em poucas linhas, CPF, e-mail, telefone, os últimos dígitos do cartão e às vezes a chave PIX “para facilitar o estorno”. Nada disso foi pedido por um campo, e por isso nada disso aparece no mapa de dados que o jurídico montou.
Tem também o que não cabe em nenhuma lista de identificadores. Num plano de saúde, o beneficiário explica o diagnóstico para justificar a urgência da autorização. Num banco, alguém conta que está desempregado para pedir renegociação. Dado de saúde é dado pessoal sensível pela própria lei, e chega ao helpdesk sem ninguém ter planejado recebê-lo.
O que muda quando a IA entra #
Ler ticket por ticket dentro do helpdesk já é tratamento de dado pessoal; a empresa faz isso todo dia para atender o cliente. Analisar o histórico inteiro com IA continua sendo tratamento, só que com outra finalidade (entender o atendimento, não resolver aquele caso) e, quase sempre, com um fornecedor no meio.
Três princípios do art. 6º da LGPD ajudam a organizar a conversa com o DPO:
- Finalidade e adequação. Descobrir por que os clientes entram em contato é um uso diferente do original. Vale escrever qual é esse uso e por que ele é compatível com o atendimento que gerou os dados.
- Necessidade. Para saber que o cliente reclamou de cobrança duplicada, ninguém precisa do CPF dele. É aqui que a substituição de identificadores antes da análise faz mais diferença: o que não entra na análise não pode vazar dela.
- Segurança e prevenção. Exportar dez mil tickets para uma planilha compartilhada, como acontece quando falta ferramenta, costuma ser pior para a privacidade do que a análise automatizada bem feita.
Quando há fornecedor, a lei separa o controlador (a sua empresa, que decide para que os dados servem) do operador (quem trata os dados em nome dela, segundo as instruções recebidas). Na maior parte dos casos, a ferramenta de análise entra como operadora, e o contrato precisa dizer isso.
Anonimizar, pseudonimizar, mascarar: as palavras importam #
Fornecedor de IA adora dizer que “anonimiza” os dados. Na LGPD, a palavra tem um sentido estreito: dado anonimizado é aquele que não pode mais ser associado a uma pessoa, considerando os meios técnicos razoáveis. Pelo art. 12, só ele deixa de ser dado pessoal.
Um ticket com o CPF trocado por um marcador quase nunca chega lá. O nome do cliente pode continuar no texto, o contexto (“sou o síndico do bloco B da rua tal”) identifica, e o próprio helpdesk guarda o original. O mais honesto é chamar isso de pseudonimização ou de substituição de identificadores: reduz muito a exposição, mas o dado continua pessoal e continua sob a lei.
Isso não diminui a medida. Significa só que ela entra no seu relatório como proteção, e não como saída da LGPD. Desconfie de quem promete a segunda coisa.
O que perguntar antes de conectar o helpdesk #
Vale levar esta lista para a primeira conversa com qualquer fornecedor de análise de atendimento, e entregá-la ao DPO antes de ele ter que montar a dele:
- O que é retirado antes da análise, exatamente? Peça a lista de identificadores, não a frase “dados sensíveis são protegidos”. Pergunte também o que não é retirado.
- O que acontece quando a proteção falha? O ticket segue sem proteção ou para?
- A cópia original do helpdesk fica guardada? Se fica, onde e por quanto tempo.
- Quais dados de identificação ficam, e para quê? Juntar os contatos da mesma pessoa é um propósito legítimo, mas precisa estar declarado.
- Os dados de cada empresa ficam separados? E os seus dados treinam modelo de alguém?
- Como funciona um pedido de eliminação que o titular faz pelo seu canal de privacidade?
- Quem dentro da sua empresa vê o quê? Analista, supervisor e diretoria não precisam do mesmo nível de detalhe.
- Onde os dados são processados e quais suboperadores participam?
Respostas vagas aqui já dizem muito. E nenhuma resposta substitui o contrato: o que foi dito na reunião precisa estar escrito nele.
Os atendentes também são titulares #
Uma parte da LGPD no atendimento que quase ninguém lembra: o ticket tem dado pessoal do agente também. Nome, notas internas, o CSAT atribuído a ele e, numa análise de conduta, a avaliação de como ele se comportou com o cliente.
Isso não impede de olhar desempenho, que é parte da gestão. Mas pede a mesma pergunta do item 7: quem precisa ver o nome do atendente ao lado do problema? A diretoria quer saber que o tópico “cancelamento” cresceu; quase nunca precisa saber quem atendeu cada ticket. Uma visão sem identidade do agente para quem só consome os insights evita expor o atendente sem necessidade.
Onde o Echo entra #
O Módulo Echo, da plataforma Kairos, se conecta ao helpdesk, analisa os atendimentos finalizados e organiza o histórico em tópicos, com os tickets de cada um. A privacidade foi tratada na entrada, e dá para responder parte da lista acima com precisão:
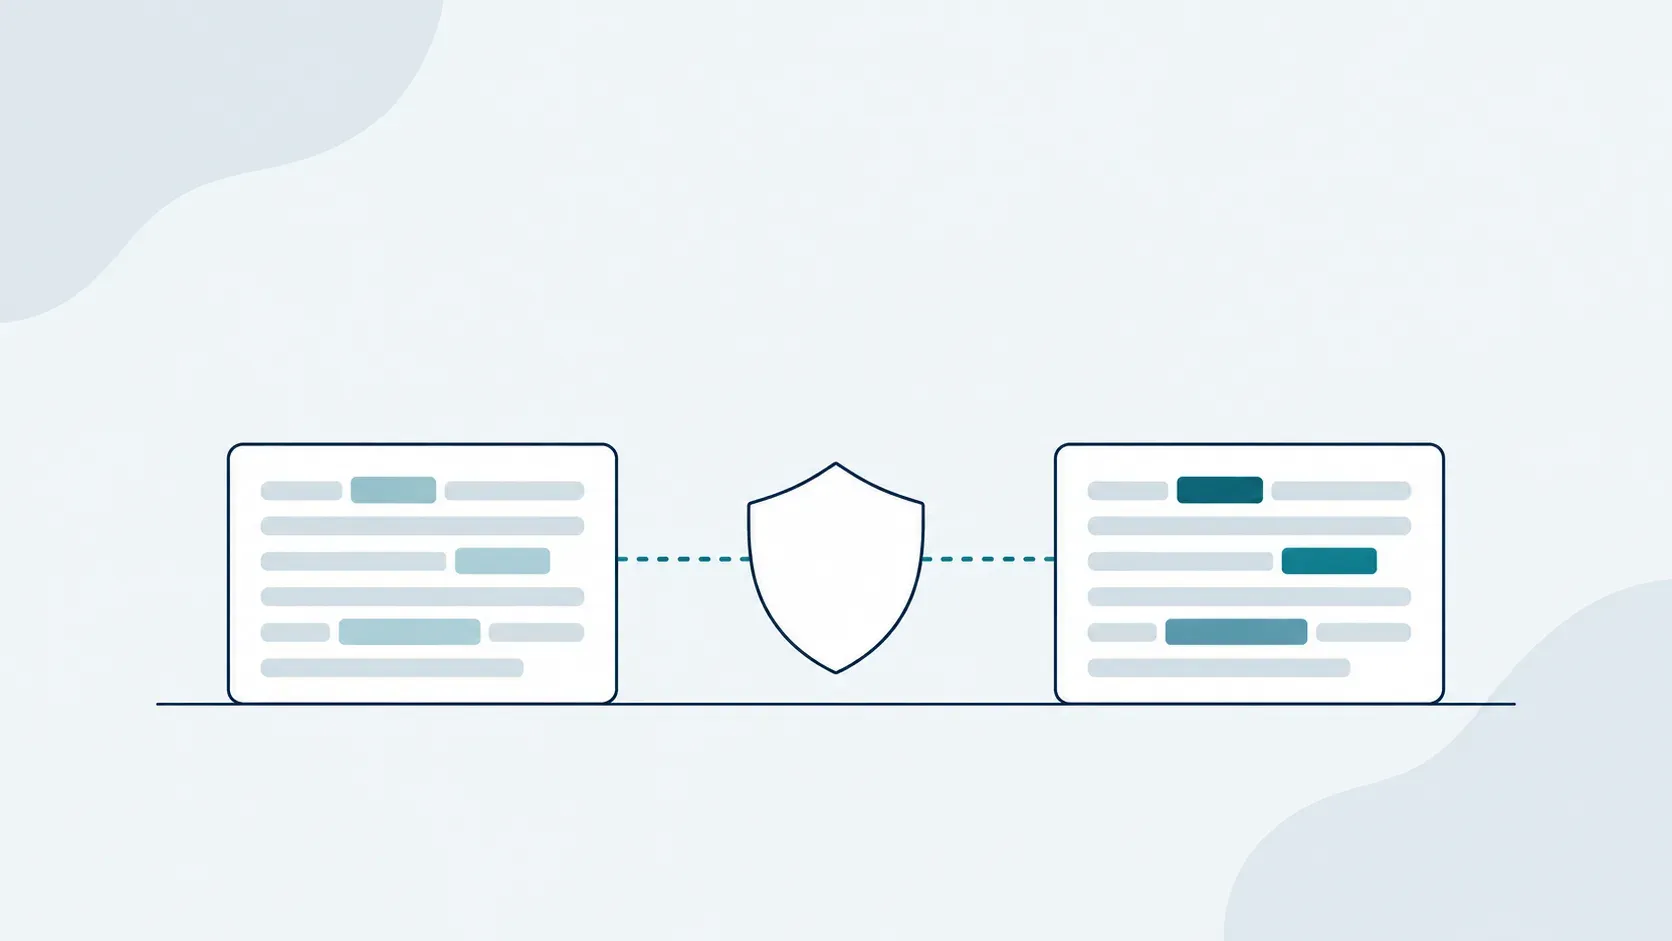
- Antes da análise, CPF, CNPJ, RG, CNH, CEP, chave PIX, placa, título de eleitor, e-mail,
telefone, IP, URL, número de cartão, IBAN e endereço MAC são substituídos por marcadores
como
[CPF]e[EMAIL]. O mesmo valor recebe o mesmo marcador em toda a conversa, então a leitura continua fazendo sentido. - Se o anonimizador falha, o ticket não segue para a análise.
- A cópia original recebida do helpdesk não é retida. Nome e e-mail estruturados ficam guardados separadamente, só para reconhecer contatos da mesma pessoa.
- Os dados de cada organização ficam isolados, e o apagamento da identidade do consumidor está previsto quando for solicitado.
- Os papéis limitam o que cada um vê: o Viewer recebe os insights sem identidade de agente nem notas internas.
E o que fica, dito com a mesma clareza: nomes de pessoas, empresas e locais permanecem no texto como contexto, e informação escrita livremente, como um diagnóstico de saúde, não está na lista de identificadores substituídos. Pelo que explicamos acima, o resultado é proteção forte, não dado anonimizado no sentido da lei, e é assim que ele deve entrar no seu relatório de impacto. Veja os detalhes de privacidade do Echo.
As outras perguntas da lista, como onde os dados são processados e por quanto tempo, cabem na demonstração, de preferência com o seu DPO na sala.
Um exercício para esta semana #
Antes de falar com qualquer fornecedor, pegue trinta tickets finalizados do último mês, escolhidos em intervalos fixos e não pelos mais escandalosos. Em cada um, marque o que é identificador (CPF, e-mail, telefone, cartão) e, com outra cor, o que identifica sem ser identificador: nome, endereço contado por extenso, condição de saúde, situação financeira.
A primeira cor mostra o que uma boa substituição de identificadores resolve. A segunda mostra o que ainda precisa de decisão de quem usa os dados, e é justamente o que o seu DPO vai querer ver. Leve as duas contagens para a reunião. Elas valem mais do que qualquer promessa de fornecedor, inclusive a nossa.
Se o assunto da análise em si for novo para o time, comece por análise de atendimento ao cliente e por por que as tags do helpdesk não bastam.